Kwetsbaarheid in PHP vormt ernstig gevaar voor WordPress-sites ofwel 70% van Internet
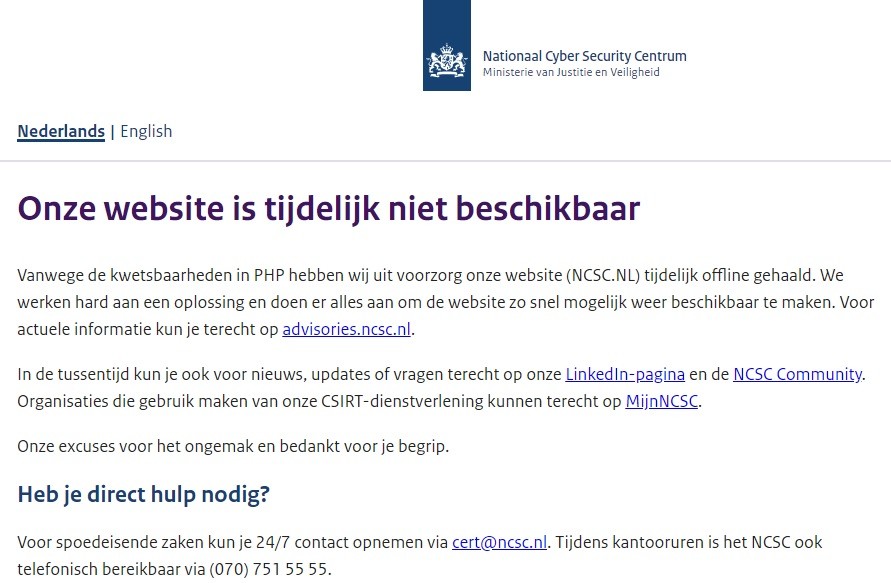
[update 18.00] Een groot PHP lek dat gisteren bekend werd zorgt ervoor dat talloze websites uit voorzorg offline gehaald zijn. PHP brengt om 16 uur Nederlandse tijd een veiligheidsupdate uit die de kwetsbaarheid moet fixen.
Grote websites in Nederland uit voorzorg offline
• Media & Instanties: De website ging kort na 13:00 uur uit de lucht voor een dringende beveiligingsupdate. Daarnaast ging de site van de Unie van Waterschappen op zwart.
• Sport: De KNVB en diverse voetbalclubs, waaronder FC Twente, Fortuna Sittard en Willem II, haalden hun websites offline.
Ondertussen liet weten dat er, voor zover bekend, geen verband is tussen dit PHP-lek en de cyberaanval die Albert Heijn anderhalve week eerder trof.
Security patches
PHPPHP is een programmeertaal die wordt beheerd door PHP Foundation, een non-profitorganisatie die is opgericht door grote techbedrijven om de doorontwikkeling van PHP financieel te steunen. Zij betalen de kern-ontwikkelaars die de taal onderhouden. Het feit dat een relatief kleine, informele structuur zoals de PHP Foundation en de wereldwijde open-source community de ruggengraat van het internet beheert, komt door de manier waarop het internet historisch is gegroeid. In de jaren '90, toen het internet opkwam, moesten bedrijven dure licenties betalen voor software van partijen zoals Microsoft om websites te bouwen. PHP was gratis te downloaden, flexibel en voor iedereen toegankelijk. Hierdoor kozen hobbyisten en vroege ontwikkelaars voor PHP. Omdat PHP destijds de standaardtaal was, werden systemen zoals Wordpress, Drupal en Joomla in PHP geschreven. Vandaag draait WordPress alleen al op meer dan 43% van alle websites ter wereld. Omdat al die miljoenen sites PHP als fundering gebruiken, is de taal ongemerkt uitgegroeid tot de motor van circa 70 % van het internet. 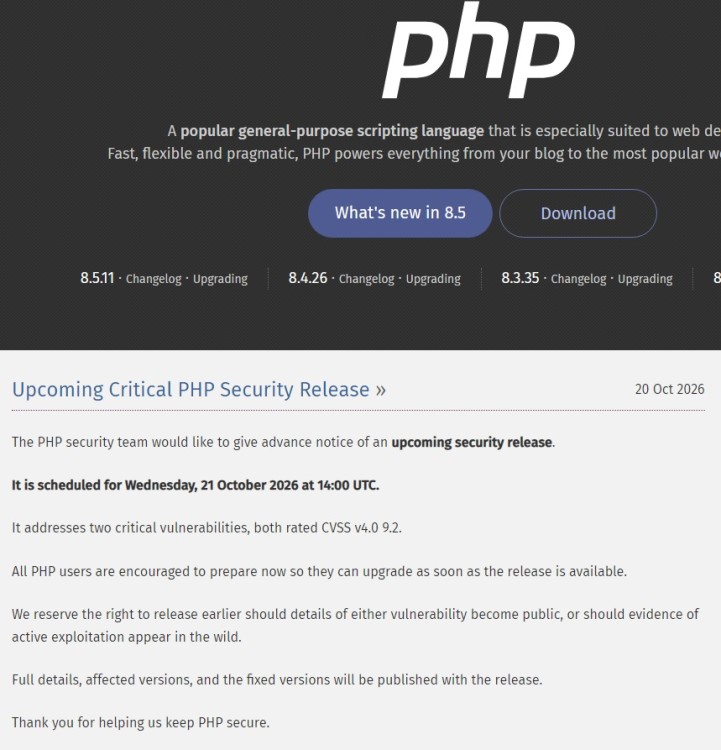 |
Kwetsbaarheid laat immens belang digitale veiligheid zien
Omdat PHP de basis vormt voor een gigantisch deel van het internet – waaronder systemen zoals WordPress, Drupal, Joomla en meer is de impact wereldwijd enorm. Webhosters en cybersecuritybedrijven benadrukken dat PHP vrijwel overal ongemerkt onder de motorkap draait. Beveiligingsbedrijf Cloudflare waarschuwt dat automatische updates dit lek niet automatisch dichten; site-eigenaren moeten zelf actie ondernemen om hun PHP-versie te upgraden. Volgens cybersecurity-instanties en het Australische ACSC zijn mogelijk alle versies vanaf PHP 5 kwetsbaar.
Idiotie of onverschilligheid
Het kritieke PHP-lek, inmiddels bekend onder de verzamelnaam PHP2Shell, werd in oktober 2026 voortijdig wereldwijd bekend door een bericht op Hacker News. Het bericht bevatte geen technische instructies voor misbruik maar onthulde wel twee ernstige kwetsbaarheden, nog voordat de ontwikkelaars een beveiligingspatch beschikbaar hadden. In een tijd waarin AI het opsporen en uitbuiten van softwarefouten drastisch heeft versneld, is zo is vandaag gebleken ook zo'n beperkte onthulling gevaarlijk. De verantwoordelijke voor dat lek lijkt dan ook niet verder te hebben gekeken dan zijn eigen beeldscherm.
Systeembeheerders van vitale overheidsdiensten, ziekenhuizen, banken en energieleveranciers stonden plotseling met de rug tegen de muur, zonder over het enige middel te beschikken waarmee ze zich daadwerkelijk konden verdedigen: een beveiligingspatch.
Bij in de loop van jaren geaccumuleerde, steeds complexere technologie zijn kwetsbaarheden nauwelijks te vermijden. Niet onvermijdelijk is de keuze om die kwetsbaarheden voortijdig openbaar te maken, zonder acht te slaan op de mogelijke gevolgen. Het is te vriendelijk om dat uitsluitend toe te schrijven aan de wereldvreemdheid van een handvol idiots savants, mensen met grote technische vaardigheid maar met fragmentarisch begrip van de wereld daarbuiten. Dit los van morele onverschilligheid of kwaadwillendheid die die terugkerende bestanddeel van criminaliteit en terreur kunnen zijn. Nieuw is de digitale dimensie: de mogelijkheid om met een handvol toetsaanslagen ontwrichting op wereldschaal te veroorzaken, zonder de slachtoffers ooit onder ogen te hoeven komen.
De post op de blog Hacker News zou verwijderd zijn maar is op dit moment weer makkelijk terug te vinden.